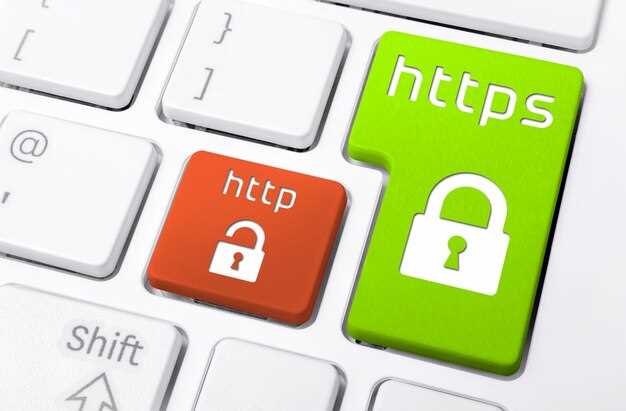
Используйте протокол HTTPS для защиты ваших данных в интернете. Этот протокол шифрует информацию, передаваемую между вашим браузером и веб-сервером, что делает ее недоступной для третьих лиц. При посещении сайтов, использующих HTTPS, вы можете быть уверены, что ваши личные данные, такие как пароли и номера кредитных карт, находятся в безопасности.
HTTPS работает на основе протокола HTTP, добавляя уровень безопасности с помощью SSL/TLS шифрования. Это означает, что даже если кто-то попытается перехватить данные, они не смогут их прочитать. Веб-сайты, использующие HTTPS, отображают зеленый замок в адресной строке браузера, что служит дополнительным знаком доверия для пользователей.
Рекомендуется всегда проверять наличие HTTPS перед вводом личной информации на сайте. Это особенно важно при совершении покупок или входе в учетные записи. Использование HTTPS не только защищает ваши данные, но и повышает доверие к веб-сайту, что может положительно сказаться на его репутации и рейтинге в поисковых системах.
Основные механизмы защиты данных при использовании HTTPS
Цифровая подпись сервера, обеспечиваемая через установление доверия к SSL/TLS-сертификату, подтверждает подлинность сайта. Это исключает возможность атаки типа ‘человек посередине’ и гарантирует, что пользователь взаимодействует с истинным ресурсом, а не с поддельным сайтом.
Регулярная ротация ключей шифрования и использование современных алгоритмов обеспечивает стойкость защиты от взломов. Важным аспектом является поддержка актуальных протоколов и отказ от устаревших версий TLS, которые уязвимы к определенным типам атак.
Также важна проверка сертификатов через доверенное центра сертификации (CA). Это предотвращает использование недействительных или скомпрометированных сертификатов, что укрепляет безопасность соединения.
Дополнительные меры, такие как внедрение HSTS (HTTP Strict Transport Security), заставляют браузеры обращаться только по защищенному протоколу, уменьшая риск downgrade-атак и принудительной перенаправки на незащищенные версии сайта.
Наконец, использование механизмов в полях HTTP-заголовков, например Content Security Policy, помогает ограничить выполнение нежелательного кода на странице, что снижает риск межсайтовых сценариев и других атак на безопасность данных.
Как работает шифрование данных между браузером и сервером
Шифрование данных между браузером и сервером осуществляется с помощью протокола TLS (Transport Layer Security). При установлении соединения браузер и сервер обмениваются ключами, которые используются для шифрования информации. Этот процесс начинается с так называемого ‘рукопожатия’ (handshake), где обе стороны договариваются о методах шифрования и аутентификации.
Сначала браузер отправляет серверу запрос на соединение, включая информацию о поддерживаемых алгоритмах шифрования. Сервер выбирает один из них и отправляет обратно свой сертификат, который подтверждает его личность. Браузер проверяет этот сертификат, чтобы убедиться, что он выдан доверенным центром сертификации.
После успешной проверки сертификата браузер генерирует уникальный симметричный ключ шифрования и шифрует его с помощью открытого ключа сервера. Этот зашифрованный ключ отправляется на сервер, который расшифровывает его своим закрытым ключом. Теперь обе стороны имеют общий симметричный ключ, который используется для шифрования и расшифровки данных в ходе сессии.
Все данные, передаваемые между браузером и сервером, шифруются с использованием этого ключа. Это защищает информацию от перехвата третьими лицами. Если злоумышленник попытается перехватить данные, он увидит только зашифрованную информацию, которая не имеет смысла без соответствующего ключа.
По завершении сессии ключи уничтожаются, что обеспечивает дополнительный уровень безопасности. При каждом новом соединении процесс шифрования начинается заново, что делает его устойчивым к атакам.
Протокол TLS: какой он и почему он важен
Протокол TLS (Transport Layer Security) обеспечивает защиту данных, передаваемых по сети. Он шифрует информацию, что предотвращает ее перехват злоумышленниками. Используйте TLS для защиты конфиденциальной информации, такой как пароли и номера кредитных карт.
TLS работает на основе системы сертификатов, которые подтверждают подлинность сервера. При установлении соединения клиент и сервер обмениваются ключами шифрования, что гарантирует безопасность передачи данных. Убедитесь, что ваш веб-сайт использует актуальную версию TLS, так как устаревшие версии могут содержать уязвимости.
Важно также следить за сроком действия сертификатов. Регулярно обновляйте их, чтобы избежать проблем с безопасностью. Использование TLS не только защищает данные, но и повышает доверие пользователей к вашему ресурсу. Браузеры отображают значок замка в адресной строке, что сигнализирует о безопасном соединении.
Настройка TLS может показаться сложной, но многие хостинг-провайдеры предлагают автоматизированные решения. Используйте такие инструменты для упрощения процесса. Не забывайте тестировать конфигурацию на наличие уязвимостей с помощью специализированных сервисов.
Внедрение TLS – это шаг к обеспечению безопасности вашего онлайн-бизнеса. Защищая данные пользователей, вы не только соблюдаете требования законодательства, но и создаете положительный имидж вашей компании.
Использование сертификатов SSL: что нужно знать пользователю
Сертификаты SSL обеспечивают шифрование данных между вашим браузером и веб-сервером. Это значит, что информация, которую вы передаете, защищена от перехвата. При вводе личных данных на сайте всегда проверяйте наличие значка замка в адресной строке. Это сигнализирует о том, что соединение безопасно.
Сертификаты бывают разных типов: доменные, организационные и расширенной проверки. Выбор зависит от уровня безопасности, который вам нужен. Для простых сайтов достаточно доменного сертификата, но для интернет-магазинов или сервисов с конфиденциальной информацией лучше использовать сертификаты с расширенной проверкой.
Обратите внимание на срок действия сертификата. Они могут быть выданы на 1-2 года. Регулярно проверяйте, не истек ли срок действия, чтобы избежать проблем с безопасностью. Некоторые браузеры начинают предупреждать пользователей о небезопасных сайтах, если сертификат недействителен.
Не забывайте о бесплатных вариантах, таких как Let’s Encrypt. Они предоставляют базовые сертификаты, которые подходят для большинства сайтов. Однако, если вам нужна дополнительная поддержка или гарантии, стоит рассмотреть платные решения.
При выборе хостинга уточните, предлагает ли он автоматическую установку сертификатов SSL. Это упростит процесс и сэкономит время. Также важно следить за обновлениями и поддержкой сертификатов, чтобы обеспечить максимальную защиту.
Наконец, всегда будьте внимательны к фишинговым сайтам. Даже если у сайта есть сертификат SSL, это не гарантирует его надежность. Проверяйте URL и ищите дополнительные признаки безопасности, такие как отзывы пользователей и контактные данные.
Роль публичных и приватных ключей в защите информации
Используйте публичные ключи для шифрования данных, чтобы отправлять сообщения, которые сможет расшифровать только владелец приватного ключа. Это обеспечивает высокий уровень конфиденциальности, позволяя защитить информацию от посторонних лиц.
Приватные ключи хранятся в тайне у получателя и нужны для подтверждения подлинности сообщений или для расшифровки данных, зашифрованных публичным ключом. Их сохранение в безопасности предотвращает несанкционированный доступ и предотвращает компрометацию всей системы.
Настраивайте обмен ключами так, чтобы публичный ключ становился доступен для отправителей, а приватный ключ оставался строго конфиденциальным. Это позволяет обеспечить надежное шифрование и верификацию отправлений через цифровые подписи.
Обеспечьте регулярное обновление ключей, чтобы минимизировать риски их компрометации. Храните приватные ключи в защищенных хранилищах и избегайте их передачи по небезопасным каналам. Такой подход значительно повышает уровень защиты информации.
Как HTTPS предотвращает перехват и подделку данных
Использование протокола HTTPS включает в себя шифрование данных с помощью протокола TLS, который объединяет симметричные и асимметричные методы защиты. Это обеспечивает, что передаваемый между браузером и сервером трафик невозможен для чтения третьими лицами, даже если он будет перехвачен.
Перед установлением соединения браузер и сервер обмениваются сертификатами безопасности, подтверждающими подлинность сторон. Сертификаты содержат публичный ключ, а также сведения о владельце, что позволяет удостовериться в легитимности сайта и исключить возможность подделки.
Во время рукопожатия TLS происходит обмен ключами с использованием публичного и приватного ключей, что формирует защищённый канал. Все данные, передаваемые внутри этого канала, шифруются, не позволяя никому в дороге их прочитать или изменить.
| Механизм защиты | Описание |
|---|---|
| Шифрование данных | Использование симметричных ключей для защиты содержимого передаваемых данных |
| Подтверждение подлинности | Использование сертификатов SSL/TLS для удостоверения серверов и предотвращения подделки |
| Обмен ключами | Использование протокола TLS для безопасного обмена криптографическими ключами |
| Целостность данных | Контроль хэшей, которая позволяет убедиться в отсутствии изменений или вмешательств в передаваемую информацию |
Практические аспекты внедрения и проверки безопасности HTTPS
Настройте автоматическое обновление SSL-сертификатов через протокол ACME от Let’s Encrypt и регулярно проверяйте их срок действия, чтобы избежать ошибок соединения. Используйте инструменты, такие как Qualys SSL Labs, для проведения тестов безопасности сервера и выявления слабых точек в конфигурации.
Обеспечьте поддержку современных протоколов и шифров, отключая устаревшие версии SSL и TLS, такие как SSL 3.0 и TLS 1.0. Настройте сервер так, чтобы он использовал только защищённые алгоритмы, например, TLS 1.2 или 1.3, что повысит безопасность данных при передаче.
Настройте HSTS (HTTP Strict Transport Security), чтобы принудительно заставлять браузеры использовать HTTPS при каждом подключении к сайту. Включите его с минимальным сроком действия, например, на 6 месяцев, и следите за правильностью политики.
Инсталлируйте сертификаты с расширением Extended Validation или с доменной проверкой, чтобы повысить доверие пользователей и минимизировать риск фишинговых атак. В процессе внедрения убедитесь, что сертификат правильно привязан к нужному домену и обеспечивает полную защиту.
Активируйте механизм устранения смешанного контента (mixed content), чтобы блокировать или менять незащищённые ресурсы на страницах, загружаемых по HTTPS. Это убережёт страницу от уязвимостей, связанных с переходом на небезопасные материалы.
Проводите регулярные внутренние аудиты конфигурации сервера и логов доступа для своевременного обнаружения необычной активности и потенциальных попыток вмешательства. В случае выявления уязвимостей быстро обновляйте настройки и сертификаты.
Автоматизируйте тестирование наличия SSL-протоколов и правильности их настройки через сценарии, например, с помощью скриптов на основе cURL или специализированных систем мониторинга, чтобы быстро реагировать на возможные сбои или падение уровня защиты.
Как проверить, использует ли сайт протокол HTTPS
Откройте сайт в браузере и посмотрите адресную строку. Если перед адресом сайта стоит ‘https://’, значит соединение защищено этим протоколом, а шлагбаум у замка слева указывает на наличие шифрования.
Щелкните по значку замка в адресной строке. В появившемся окне или всплывающей подсказке вы найдете информацию о сертификате безопасности. Если сертификат действителен и не вызывает предупреждений, сайт действительно использует HTTPS.
Проверьте детали сертификата, кликнув на замок и выбрав опцию ‘Подробнее’ или ‘Посмотреть сертификат’. Обратите внимание на название владельца, срок действия и организацию, выдавшую сертификат. Нормально, если все это совпадает с владельцем сайта.
Для более тщательной проверки можно воспользоваться онлайн-инструментами, например, SSL Labs: введите URL сайта и изучите отчет о безопасности. Обратите внимание на статус ‘Grade’ и наличие ошибок или предупреждений.
| Метод проверки | Что он показывает |
|---|---|
| Браузер – адресная строка | Сообщает о наличии HTTPS и статусе сертификата |
| Центр безопасности браузера | Подробности о сертификате и его валидности |
| Онлайн-инструменты (например, SSL Labs) | Полная оценка безопасности сайта и протокола HTTPS |
| Команды разработчика | Проверка протокола через инструменты разработчика браузера (например, консоль сети) |
Настройка HTTPS на сайте: пошаговая инструкция
Получите SSL-сертификат. Выберите подходящий тип сертификата: бесплатный (например, Let’s Encrypt) или платный. Зарегистрируйтесь на сайте провайдера и следуйте инструкциям для получения сертификата.
Установите сертификат на сервер. Если вы используете хостинг, проверьте, предлагает ли он автоматическую установку. В противном случае загрузите сертификат на сервер через панель управления или по FTP.
Настройте веб-сервер. В зависимости от используемого сервера (Apache, Nginx и др.) внесите изменения в конфигурационные файлы. Для Apache добавьте следующие строки:
ServerName yourdomain.com SSLEngine on SSLCertificateFile /path/to/your_certificate.crt SSLCertificateKeyFile /path/to/your_private.key
Для Nginx используйте:
server { listen 443 ssl; server_name yourdomain.com; ssl_certificate /path/to/your_certificate.crt; ssl_certificate_key /path/to/your_private.key; }
Перенаправьте HTTP на HTTPS. Это обеспечит автоматический переход пользователей на защищённую версию сайта. Для Apache добавьте в файл .htaccess:
RewriteEngine On RewriteCond %{HTTPS} off RewriteRule ^ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Для Nginx добавьте в конфигурацию:
server { listen 80; server_name yourdomain.com; return 301 https://$host$request_uri; }
Проверьте настройки. Используйте онлайн-сервисы, такие как SSL Labs, для анализа конфигурации и выявления возможных уязвимостей.
Обновите ссылки на сайте. Замените все ссылки на ресурсы с HTTP на HTTPS, чтобы избежать смешанного контента.
Следите за сроком действия сертификата. Убедитесь, что вы обновляете сертификат до его истечения, чтобы избежать прерывания работы сайта.
Как отличить действительный SSL-сертификат от поддельного
Проверяйте наличие зелёной полоски или значка замка в адресной строке браузера. Они указывают на наличие защищённого соединения, а не на его подлинность, однако это хорошая отправная точка.
Нажмите на значок замка и внимательно изучите информацию о сертификате. В ключевом меню вы увидите сведения о сертификационном центре, сроках действия и владельце. Подлинный сертификат выдает известный и проверенный центр сертификации.
Обратите внимание на сведения о владельце сертификата. Их данные должны совпадать с информацией сайта или компании. Если есть разногласия или информация отсутствует, есть повод насторожиться.
Проверьте срок действия сертификата. Обычно он действителен от нескольких месяцев до двух лет. Поддельные сертификаты часто имеют либо очень короткий срок, либо вообще отсутствуют в базе доверенных центров.
Для более точной проверки воспользуйтесь онлайн-инструментами, типа SSL Labs или Certificate Decoder. Они позволяют получить расширенную информацию о сертификате и его статусе.
Обратите внимание на протокол. Настоящий сертификат обычно используется совместно с протоколом HTTPS, а адрес сайта начинается с ‘https://’. Даже при этом убедитесь, что адрес совпадает с официальным.
При малейших сомнениях избегайте ввода личных данных или оплаты через сайт. Проверка сертификата – надежный способ защитить свои данные от мошенников. Чем тщательнее вы проведете проверку, тем меньше шансов попасть на поддельный ресурс.
Обновление и поддержка сертификатов для непрерывной защиты
Регулярно проверяйте срок действия сертификатов и своевременно обновляйте их до истечения. Используйте автоматизированные системы для отслеживания дат завершения и автоматического продления, чтобы избежать перебоев в защищённом соединении.
Настраивайте автоматическую установку новых сертификатов через системы управления, такие как Let’s Encrypt, которая предоставляет бесплатные сертификаты и автоматическое обновление без вмешательства пользователя.
Обратите внимание на требования CA (центров сертификации) и следите за их обновлениями. В некоторых случаях, чтобы поддерживать высокий уровень безопасности, необходимо установить более строгие параметры шифрования или пройти процедуры подтверждения.
Используйте инструменты для мониторинга состояния сертификатов, например, мониторинг TLS или SSL Labs, которые позволяют быстро выявлять проблемные сертификаты и предотвращать использование устаревших или скомпрометированных данных.
Организуйте регулярные проверки безопасности инфраструктуры, чтобы обеспечить своевременное выявление и устранение потенциальных рисков, связанных с сертификатами. Обновление ключей и сертификатов должно быть частью профилактических мероприятий.
Интегрируйте процессы поддержки сертификатов в процессы DevOps, автоматизируя их обновление и тестирование в рамках CI/CD, чтобы обеспечить стабильную защищённую работу сайта без перебоев и утечек данных.
Влияние HTTPS на SEO и доверие пользователей
Использование HTTPS напрямую влияет на SEO. Поисковые системы, такие как Google, отдают предпочтение сайтам с защищенным соединением. Это означает, что наличие HTTPS может повысить ваши позиции в результатах поиска.
Кроме того, HTTPS создает доверие у пользователей. Когда посетители видят значок замка в адресной строке, они чувствуют себя в безопасности. Это может увеличить вероятность того, что они останутся на вашем сайте и совершат покупку или выполнит другое целевое действие.
Рекомендуется перейти на HTTPS, если вы еще этого не сделали. Вот несколько шагов для успешного перехода:
- Получите SSL-сертификат от надежного провайдера.
- Настройте редиректы с HTTP на HTTPS, чтобы избежать потери трафика.
- Обновите внутренние ссылки на сайте, чтобы они указывали на HTTPS-версии страниц.
- Проверьте наличие ошибок в консоли Google Search Console после перехода.
Сайты с HTTPS также могут получить дополнительные преимущества, такие как улучшенная скорость загрузки и защита от атак. Это делает их более привлекательными как для пользователей, так и для поисковых систем.
Внедрение HTTPS – это не только шаг к безопасности, но и способ повысить доверие пользователей и улучшить видимость в поисковых системах. Не упустите возможность укрепить свою онлайн-присутствие.