Защитите свои устройства от вредоносного ПО, установив надежное антивирусное программное обеспечение. Это первый шаг к обеспечению безопасности ваших данных. Выбирайте программы с регулярными обновлениями и хорошими отзывами пользователей. Не забывайте о важности регулярного сканирования системы на наличие угроз.
Обратите внимание на источники загрузки программ. Избегайте установки ПО из непроверенных источников, так как это может привести к заражению вашего устройства. Всегда проверяйте отзывы и рейтинги перед загрузкой. Используйте официальные сайты разработчиков и известные платформы для загрузки.
Регулярно обновляйте операционную систему и приложения. Разработчики часто выпускают патчи для устранения уязвимостей, которые могут быть использованы злоумышленниками. Настройте автоматические обновления, чтобы не пропустить важные исправления.
Будьте осторожны с электронными письмами и ссылками. Не открывайте вложения и ссылки от неизвестных отправителей. Фишинговые атаки становятся все более изощренными, и важно сохранять бдительность. Проверяйте адреса сайтов и не вводите личные данные на подозрительных ресурсах.
Используйте двухфакторную аутентификацию для защиты своих аккаунтов. Это добавляет дополнительный уровень безопасности, требуя подтверждения входа с помощью второго устройства. Такой подход значительно снижает риск несанкционированного доступа к вашим данным.
Что такое Malware и как он попадает в систему
Киберпреступники используют фишинг – рассылку электронных писем, в которых скрыто вредоносное содержимое. Обычно такие сообщения выглядят как от знакомых или авторитетных организаций, побуждая пользователя открыть вложение или перейти по ссылке. Осторожность и внимательность к деталям помогают избежать попадания malware через подобные схемы.
Одной из часто используемых тактик является использование уязвимостей в программном обеспечении. Зачастую вредоносные программы используют незакрытые или плохо защищённые бреши в системе безопасности, чтобы автоматически установить себя. Обновления операционной системы и приложений позволяют закрывать такие уязвимости и значительно усложняют злоумышленникам задачу.
Злонамеренный софт может проникнуть через сторонние устройства, как флешки или внешние диски, которые были подключены к заражённым системам. Проверка таких носителей антивирусом перед изменением содержимого или запуском файлов защищает от автоматического распространения malware.
Не стоит забывать о вредоносных рекламах, или «памяти», которая запускается при клике на подозрительные баннеры и всплывающие окна. Использование блокировщиков рекламы и обход сомнительных сайтов помогает снизить риск подхвата вредоносных программ.
Основные типы вредоносного программного обеспечения
Начинайте защиту, распознавая различия между основными видами вредоносных программ. Трояны маскируются под законные программы и могут тайно внедряться в систему, предоставляя злоумышленникам доступ к вашим данным. Избегайте скачивания приложений из непроверенных источников, чтобы снизить риск.
Вирусы заражают файлы и распространяются при их открытии или запуске. Они могут изменять или удалять важную информацию, поэтому регулярно делайте резервные копии и используйте антивирусные решения.
Черви распространяются по сети без участия пользователя и могут создать нагрузку, нарушающую работу системы. Удерживайте сетевые устройства в актуальном состоянии и используйте фильтры для блокировки нежелательного трафика.
Шпионское ПО скрытно собирает данные о действиях, логинах и паролях. Установка антивирусных программ и использование антирекламных решений помогают выявлять и устранять такие угрозы.
Руткиты маскируются под системные файлы и предоставляют непрерывный доступ злоумышленникам. Обновляйте ОС, используйте сложные пароли и регулярно проводите сканирование на наличие таких программ.
Способы распространения вирусов: фишинг, заражённые файлы, внешние носители
Фишинг – один из самых распространённых методов киберпреступников. Они создают поддельные веб-сайты или отправляют электронные письма, которые выглядят как сообщения от известных компаний. Чтобы защититься, всегда проверяйте адреса сайтов и не переходите по ссылкам из подозрительных писем. Используйте двухфакторную аутентификацию для повышения безопасности своих аккаунтов.
Заражённые файлы могут попасть на ваш компьютер через загрузки из ненадёжных источников. Это могут быть программы, документы или даже изображения. Перед загрузкой всегда проверяйте файлы с помощью антивирусного ПО. Убедитесь, что ваше антивирусное программное обеспечение обновлено и активно.
Внешние носители, такие как USB-накопители, также могут быть источником вирусов. Не подключайте устройства, если не уверены в их безопасности. Используйте антивирус для сканирования внешних носителей перед их использованием. Настройте автоматическое сканирование при подключении новых устройств.
| Метод распространения | Рекомендации по защите |
|---|---|
| Фишинг | Проверяйте адреса сайтов, используйте двухфакторную аутентификацию. |
| Заражённые файлы | Сканируйте файлы перед загрузкой, обновляйте антивирус. |
| Внешние носители | Сканируйте устройства перед использованием, избегайте подключения подозрительных носителей. |
Рассадники malware: уязвимости ПО и слабые места в системе
Регулярно обновляйте программное обеспечение. Устаревшие версии часто содержат уязвимости, которые злоумышленники активно используют. Убедитесь, что операционная система, антивирус и все приложения обновлены до последних версий.
Используйте надежные пароли и двухфакторную аутентификацию. Слабые пароли легко поддаются взлому. Создавайте сложные пароли, состоящие из букв, цифр и специальных символов. Двухфакторная аутентификация добавляет дополнительный уровень защиты.
Ограничьте права доступа. Не давайте пользователям больше прав, чем необходимо. Это минимизирует риск распространения malware в случае компрометации учетной записи.
Регулярно проводите аудит безопасности. Проверяйте систему на наличие уязвимостей и потенциальных угроз. Используйте инструменты для сканирования и анализа безопасности.
Обратите внимание на сетевую безопасность. Настройте брандмауэр и используйте VPN для защиты данных при подключении к общедоступным сетям. Это поможет предотвратить несанкционированный доступ к вашей системе.
Обучайте сотрудников. Проводите тренинги по кибербезопасности, чтобы повысить осведомленность о phishing-атаках и других угрозах. Знания сотрудников помогут предотвратить инциденты.
Используйте антивирусное ПО. Установите и регулярно обновляйте антивирусные программы. Они помогут обнаружить и удалить malware до того, как он нанесет вред.
Следите за безопасностью веб-приложений. Убедитесь, что все веб-сайты и приложения защищены от SQL-инъекций, XSS и других уязвимостей. Регулярно тестируйте их на безопасность.
Создавайте резервные копии данных. Регулярное создание резервных копий поможет восстановить информацию в случае атаки ransomware или других инцидентов. Храните резервные копии в безопасном месте.
Примеры распространённых сценариев заражения
Заражение вредоносным ПО часто происходит через электронную почту. Открытие вложений или переход по ссылкам в письмах от неизвестных отправителей может привести к установке вируса. Всегда проверяйте адреса отправителей и избегайте подозрительных писем.
Скачивание программного обеспечения с ненадёжных сайтов – ещё один распространённый способ. Убедитесь, что вы загружаете приложения только с официальных ресурсов. Используйте антивирусные программы для проверки файлов перед установкой.
Фишинг-атаки становятся всё более изощрёнными. Злоумышленники создают поддельные сайты, которые выглядят как настоящие. Никогда не вводите личные данные на сайтах, если не уверены в их подлинности. Проверяйте URL-адреса и наличие защищённого соединения (https).
Социальная инженерия также играет важную роль. Злоумышленники могут манипулировать пользователями, чтобы те сами установили вредоносное ПО. Будьте осторожны с просьбами о помощи или предложениями, которые кажутся слишком хорошими, чтобы быть правдой.
Использование устаревшего программного обеспечения создаёт уязвимости. Регулярно обновляйте операционную систему и приложения, чтобы закрыть потенциальные дыры в безопасности.
Сетевые атаки, такие как атаки через Wi-Fi, также представляют опасность. Избегайте подключения к открытым сетям и используйте VPN для защиты данных при работе в общественных местах.
Обратите внимание на внешние устройства. Подключение флешек или других носителей, найденных или полученных от незнакомцев, может привести к заражению. Всегда проверяйте такие устройства на вирусы перед использованием.
Следуя этим рекомендациям, вы значительно снизите риск заражения вредоносным ПО и защитите свои данные.
Как защититься от malware и минимизировать риск заражения
Регулярно обновляйте операционную систему и программное обеспечение. Установите автоматические обновления, чтобы получать последние патчи безопасности.
Используйте антивирусные программы. Выберите надежное решение, которое предлагает защиту в реальном времени и регулярно сканирует систему на наличие угроз.
Не открывайте подозрительные электронные письма и вложения. Проверяйте отправителей и избегайте загрузки файлов из ненадежных источников.
Настройте брандмауэр. Он поможет блокировать несанкционированный доступ к вашей сети и устройствам.
Создайте резервные копии данных. Храните их на внешних носителях или в облачных сервисах, чтобы восстановить информацию в случае заражения.
Используйте сложные пароли и меняйте их регулярно. Применяйте комбинации букв, цифр и специальных символов для повышения безопасности.
Ограничьте права доступа к важным данным. Не давайте лишние права пользователям и приложениям, которые не нуждаются в них.
Обучайте себя и сотрудников основам кибербезопасности. Знание о возможных угрозах и методах защиты поможет избежать ошибок.
Следите за активностью в сети. Используйте инструменты мониторинга для выявления подозрительных действий и аномалий.
Избегайте использования общедоступных Wi-Fi сетей для работы с конфиденциальной информацией. Если необходимо, используйте VPN для шифрования соединения.
Настройка антивирусных программ и установка обновлений
Регулярно обновляйте антивирусное программное обеспечение. Это позволяет защитить систему от новых угроз. Настройте автоматическое обновление, чтобы не пропустить важные патчи и базы данных вирусов.
Проверьте настройки сканирования. Установите полное сканирование системы на регулярной основе, например, раз в неделю. Это поможет выявить и устранить потенциальные угрозы до того, как они нанесут вред.
Настройте защиту в реальном времени. Эта функция отслеживает активность на компьютере и блокирует подозрительные действия. Убедитесь, что она включена и работает корректно.
Используйте дополнительные функции антивируса, такие как фаервол и защита от фишинга. Эти инструменты обеспечивают дополнительный уровень безопасности, предотвращая доступ вредоносных программ к вашим данным.
Регулярно проверяйте журналы активности антивируса. Это поможет выявить возможные попытки вторжения и оценить эффективность защиты. Если обнаружите подозрительную активность, примите меры для устранения угрозы.
Не забывайте о безопасности браузера. Настройте антивирус так, чтобы он проверял загружаемые файлы и ссылки. Это снизит риск заражения при серфинге в интернете.
Обратите внимание на совместимость антивируса с другими программами. Иногда конфликты могут привести к снижению производительности системы или к сбоям в работе антивируса.
Регулярно проводите обучение для пользователей. Знание о том, как распознавать фишинговые письма и подозрительные ссылки, значительно повысит уровень безопасности вашей системы.
Практики безопасного поведения в сети и работа с подозрительными файлами
Скачивайте файлы только с проверенных источников. Перед загрузкой убедитесь, что сайт имеет хорошую репутацию и отзывы пользователей. Если у вас есть сомнения, лучше отложить загрузку.
Используйте антивирусное программное обеспечение. Регулярно обновляйте его, чтобы защититься от новых угроз. Настройте автоматическое сканирование загружаемых файлов, чтобы минимизировать риск заражения.
Не открывайте вложения в электронных письмах от незнакомых отправителей. Даже если письмо выглядит легитимно, проверьте адрес отправителя и содержание. Если что-то вызывает подозрение, удалите сообщение.
Обратите внимание на расширения файлов. Файлы с расширениями .exe, .scr, .bat и другими исполняемыми форматами могут содержать вредоносный код. Будьте осторожны с такими файлами, особенно если они пришли по электронной почте или из ненадежных источников.
Используйте многофакторную аутентификацию для защиты своих аккаунтов. Это добавит дополнительный уровень безопасности, даже если кто-то получит доступ к вашему паролю.
Регулярно обновляйте операционную систему и приложения. Разработчики часто выпускают обновления для устранения уязвимостей, которые могут быть использованы злоумышленниками.
Изучите основы фишинга. Знайте, как распознать подозрительные ссылки и сообщения. Никогда не вводите личные данные на сайтах, которые выглядят подозрительно или не имеют защищенного соединения (https).
Создайте резервные копии важных данных. Храните их на внешних носителях или в облачных сервисах. Это поможет восстановить информацию в случае атаки или потери данных.
Будьте внимательны к публичным Wi-Fi сетям. Избегайте доступа к важным аккаунтам и передаче конфиденциальной информации через такие сети. Используйте VPN для шифрования вашего интернет-трафика.
Следуйте этим рекомендациям, чтобы снизить риск заражения и защитить свои данные в сети. Безопасность в интернете зависит от вашего поведения и осведомленности.
Использование брандмауэра и систем блокировки подозрительных сайтов
Настройте брандмауэр на вашем устройстве. Он контролирует входящий и исходящий трафик, блокируя нежелательные соединения. Убедитесь, что брандмауэр активирован и обновлен. Это первый уровень защиты от вредоносных программ.
Используйте программное обеспечение для блокировки подозрительных сайтов. Такие инструменты анализируют URL-адреса и предупреждают о потенциальных угрозах. Установите расширения для браузера, которые автоматически блокируют доступ к известным вредоносным ресурсам.
Регулярно обновляйте списки блокировки. Многие программы предлагают автоматическое обновление, что позволяет оставаться в курсе новых угроз. Это поможет предотвратить доступ к сайтам, которые могут содержать вирусы или фишинг.
Настройте уведомления о попытках доступа к заблокированным сайтам. Это позволит вам отслеживать подозрительную активность и принимать меры, если это необходимо. Обратите внимание на статистику блокировок, чтобы оценить уровень угроз.
Обучите пользователей безопасному поведению в интернете. Объясните, как распознавать подозрительные ссылки и сайты. Это поможет снизить риск случайного доступа к вредоносным ресурсам.
Регулярно проводите аудит настроек брандмауэра и систем блокировки. Убедитесь, что они соответствуют текущим требованиям безопасности. Это позволит своевременно выявлять и устранять уязвимости.
Обучение сотрудников и пользователей основам кибербезопасности
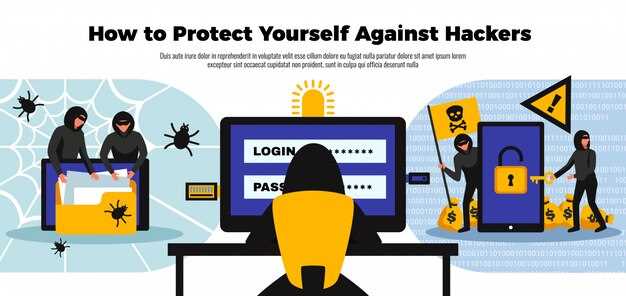
Регулярно проводите тренировки по распознаванию фишинговых сообщений и подозрительных ссылок. Объясните, что не стоит открывать вложения и переходить по ссылкам из непроверенных источников.
Обучайте использовать сложные пароли и практики их хранения. Прививайте привычку менять пароли каждые три месяца и избегать одинаковых комбинаций для разных учетных записей.
Настоятельно рекомендуйте включать двухфакторную аутентификацию там, где это возможно. Такой способ защиты значительно усложняет доступ злоумышленникам даже при взломе пароля.
Объясняйте важность обновления программного обеспечения, операционных систем и антивирусных решений. Обновления закрывают уязвимости, которые используют злоумышленники.
Создавайте инструкции по безопасной работе в интернете и обмену информацией. Четкие инструкции помогают снизить риск ошибок, ведущих к сбоям в безопасности.
Обучайте сотрудников распознавать необычное поведение систем или устройств, что может свидетельствовать о проникновении вирусов или других вредоносных программ.
Настраивайте автоматические системы обнаружения угроз и следите за их работой. Поддержка автоматизированных решений помогает быстрее реагировать на потенциальные атаки.
Проводите симуляции атак и учите персонал правильно реагировать. Это помогает подготовить их к реальным ситуациям и снизить панику в случае инцидента.
Обеспечивайте доступ к актуальной информации о новых угрозах и тренировочные материалы. Постоянное обучение повышает уровень осведомленности и укрепляет защиту организаций.
Резервное копирование данных и подготовка к инцидентам
Создавайте резервные копии данных на внешних накопителях или облачных сервисах, чтобы быстро восстановить сведения после атаки. Регулярно обновляйте копии, особенно перед установкой новых программ или обновлениями системы, чтобы минимизировать потери.
Разделите резервные копии по важности: храните наиболее ценные файлы отдельно и в безопасных местах, чтобы снизить риск их утраты или повреждения. Используйте автоматические инструменты для выполнения резервных копий, чтобы не пропустить важные моменты.
Разработайте план действий при возникновении инцидента: определите ответственных лиц, быстрое взаимодействие с технической поддержкой и последовательность шагов для восстановления системы. Тестируйте этот план хотя бы раз в месяц, чтобы убедиться в его работоспособности и актуальности.
Обучайте сотрудников правильным действиям при обнаружении подозрительной активности или вирусных сообщений. Чем быстрее команда среагирует, тем меньший ущерб получит инфраструктура.
Обеспечьте независимое хранение резервных копий в месте, недоступном для злоумышленников. В случае взлома или шифровки данных, эти копии станут спасением, позволяя минимизировать простой и восстановить работу быстрее.